Ловушка Split Tunneling: почему домашний Wi-Fi опасен для корпоративного VPN
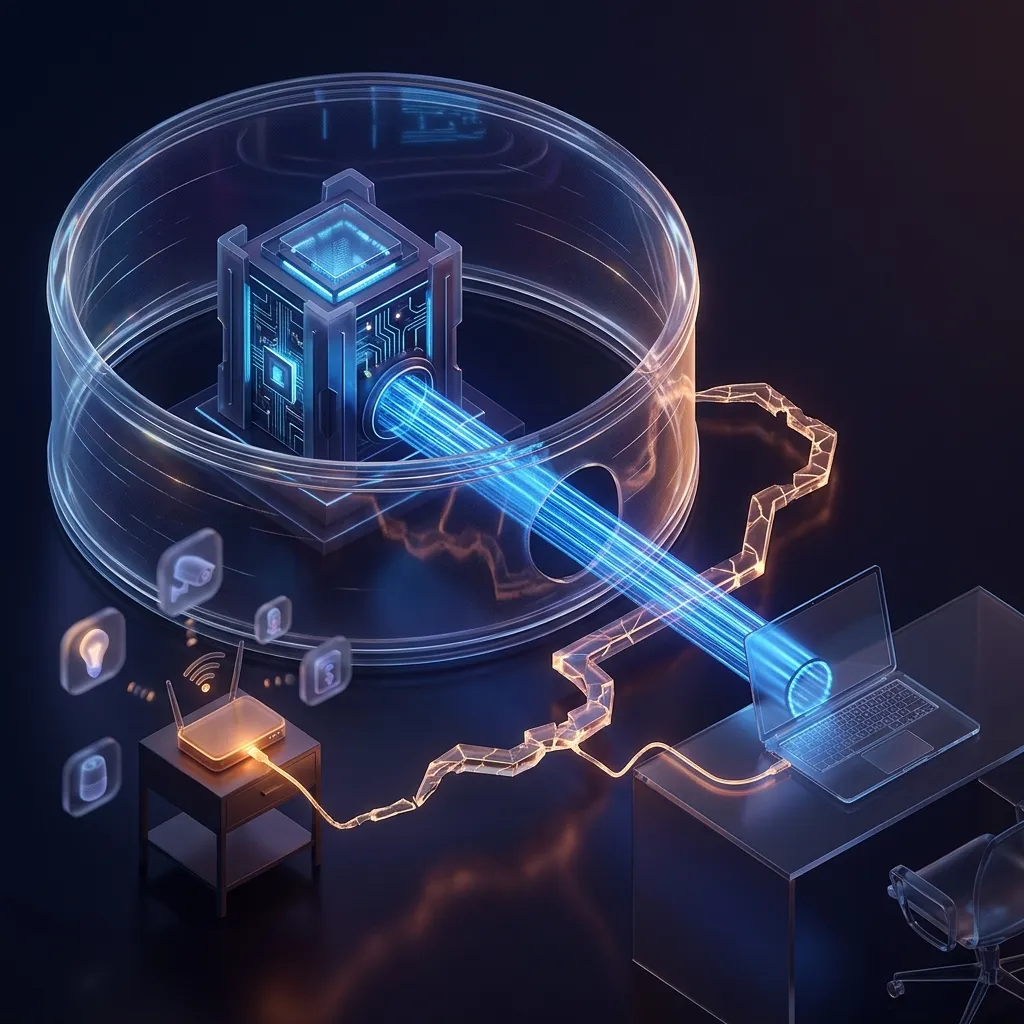
Когда компании массово переводили сотрудников на удаленный формат, служба техподдержки столкнулась с потоком одинаковых жалоб. Сотрудники включали корпоративный VPN и теряли доступ к домашним устройствам: переставал печатать беспроводной принтер, отключалась умная колонка, пропадал сетевой накопитель на роутере.
Чтобы избавить инженеров от рутины, системные администраторы включили в настройках VPN-клиента привычную опцию: Разрешить доступ к локальной сети (Split Tunneling для LAN).
Жалобы прекратились, принтеры снова заработали. Но вместе с этой галочкой в корпоративном периметре появилась скрытая сквозная брешь.
Броневик с открытым багажником
Корпоративный VPN создает зашифрованный туннель между рабочим компьютером и внутренней сетью компании. Его цель — защитить трафик от перехвата в недоверенной среде, будь то сеть отеля или кафе.
Включение локального Split Tunneling напоминает бронированный инкассаторский автомобиль с пуленепробиваемыми стеклами, у которого оставили открытой заднюю дверь, чтобы водителю было удобнее заносить пакеты с покупками.
Если злоумышленник не может взломать броню на трассе, он просто дождется, пока машина припаркуется у дома, и заглянет в открытую дверь.
В домашней обстановке рабочий ноутбук сотрудника находится в одной подсети с десятком других устройств: бюджетными умными лампочками, ТВ-приставками с сомнительными прошивками, игровыми консолями и личными ноутбуками родственников. Домашние роутеры редко обновляются вовремя и часто содержат известные уязвимости.
При активном раздельном туннелировании рабочий ноутбук превращается в мост между двумя мирами: одним сетевым интерфейсом он подключен к защищенному корпоративному интранету, а другим — напрямую к несегментированной домашней сети.
Как угроза переходит из гостиной в серверную
Злоумышленники редко штурмуют корпоративные серверы в лоб, если есть более простой путь через периферию:
- Первичное заражение: Недорогой гаджет умного дома или старый планшет в домашней сети ловит вредоносный скрипт через незакрытую уязвимость прошивки.
- Сканирование локальной сети: Вредоносная программа проверяет адреса подсети (обычно
192.168.1.0/24) в поисках доступных узлов и находит рабочий ноутбук. - Боковое перемещение (Lateral Movement): Поскольку локальный трафик идет в обход туннеля VPN, зараженное устройство сканирует открытые порты ноутбука, использует уязвимости системных служб или проводит ARP-спуфинг для перехвата данных еще до шифрования.
- Проход в интранет: Закрепившись на рабочем компьютере, вирус отправляет трафик через активное VPN-соединение напрямую во внутренние базы данных, репозитории с исходным кодом и закрытые сервисы.
Для системы мониторинга безопасности компании эти запросы выглядят абсолютно легитимно: они приходят от доверенного сотрудника с действующими сертификатами и ключами доступа.
Как выстроить безопасную границу
Полный запрет локального трафика часто перегружает серверную полосу и мешает сотрудникам выполнять базовые бытовые задачи. Безопасность достигается тонкими настройками политик:
- Изоляция на уровне локального фаервола: Через политики MDM настраивается запрет входящих соединений из домашней подсети. Ноутбук может сам отправлять документ на печать по конкретному IP-адресу принтера, но не принимает входящие пакеты от других домашних устройств.
- Контроль доступа Zero Trust (ZTNA): Отказ от сквозного доступа к целым диапазонам адресов компании (
10.0.0.0/8). Доступ выдается точечно к конкретным приложениям с постоянной проверкой статуса безопасности рабочего устройства. - Выделенный сетевой сегмент для работы: Для руководителей и сотрудников с повышенными привилегиями рекомендуется настраивать гостевую изолированную сеть на домашнем роутере либо использовать преднастроенный компактный рабочий маршрутизатор, изолирующий рабочий ноутбук от бытовой техники.
Надежность туннеля определяется защищенностью устройств на обоих его концах. Запишитесь на консультацию с нами, чтобы провести аудит удаленных рабочих мест и настроить политики доступа, защищающие бизнес без ущерба для рабочего процесса.