Ложь управления изменениями: почему инженеры заводят фиктивные тикеты в пятницу вечером
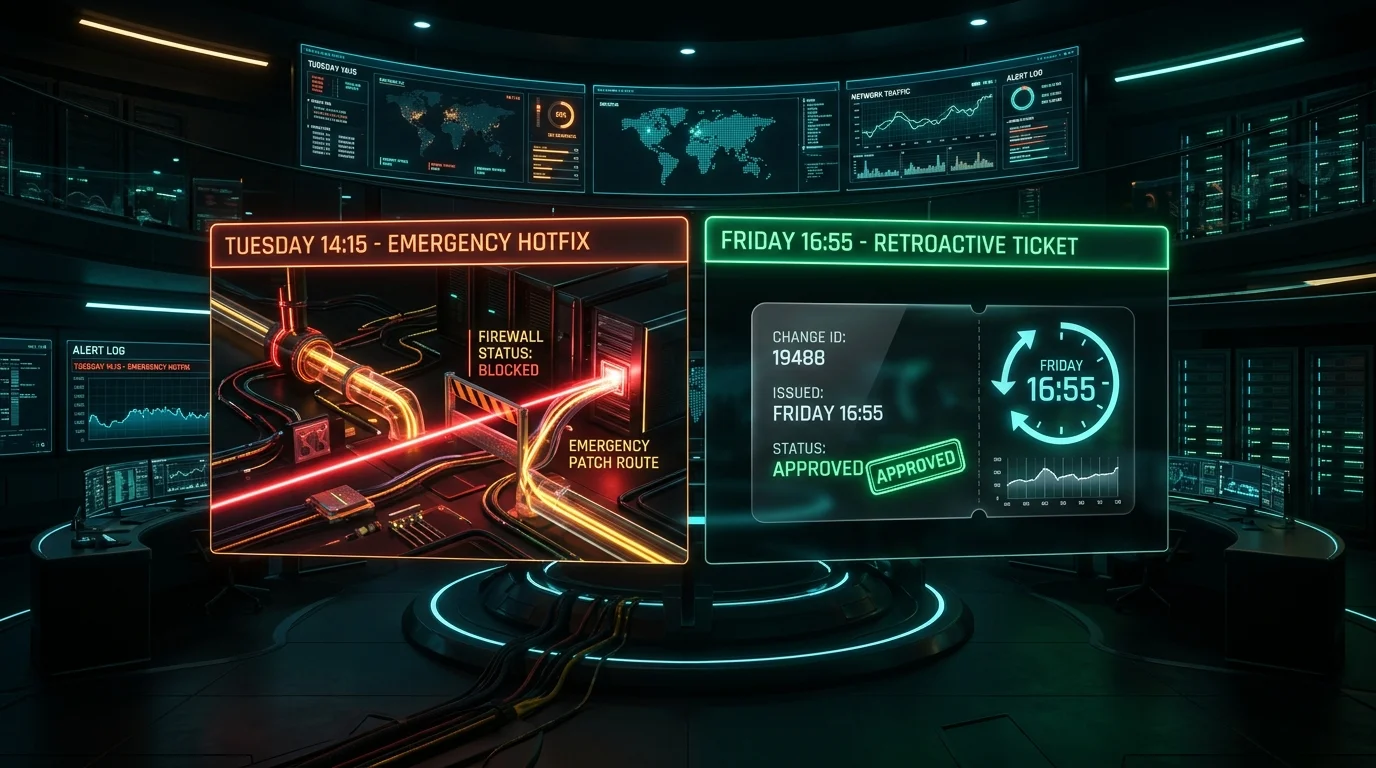
Во вторник в 14:15 истекает срок действия TLS-сертификата на шлюзе оплаты. Запросы клиентов падают с ошибками, служба поддержки перегружена, а в корпоративном чате растет число тревожных сообщений.
Дежурный инженер находит причину за три минуты, выпускает рабочий сертификат, правит конфигурацию в Git, отправляет коммит прямо в основную ветку и поднимает сервис.
Сбой устранен. Платежи снова проходят.
А затем наступает вечер пятницы.
Тимлид открывает таблицу, полученную от аудитора SOC 2. Для проверки соблюдения регламента аудитор запросил случайную выборку из двадцати релизов за прошедший квартал. К каждому выкату в прод должен прилагаться заранее заведенный тикет в Jira: с обоснованием, оценкой рисков, отметкой о ревью и временем тестирования в тестовом контуре до попадания в продакшен.
В списке коммитов тимлид находит тот самый вторничный фикс. Тикета нет. Изменение вносили во время аварии, когда в голосовом звонке висел технический директор.
Дальше начинается ритуал, знакомый десяткам команд: инженер открывает трекер, создает задачу с заголовком PROD-4091: Плановое обновление параметров сети, ставит заднее число, вставляет ссылку на pull request и пишет коллеге в мессенджер: Нажми Approve в тикете, аудиторы смотрят выборку за октябрь.
Коллега нажимает кнопку. Бумажный след восстановлен. Аудитор получает выгрузку и ставит галочку напротив пункта Common Criteria 8.1.
Это напоминает покупку билета на поезд уже после прибытия на вокзал — исключительно для того, чтобы показать его контролеру на выходе.
Почему регламент ломается под нагрузкой
Критерий SOC 2 CC8.1 и контроль ISO 27001 8.32 требуют, чтобы любые изменения в инфраструктуре и коде проходили документированный процесс: согласование, тестирование и утверждение до развертывания.
Замысел понятен: исключить ситуации, когда разработчик в одиночку выкатывает в прод непроверенный код или скрытую уязвимость.
Проблема кроется в том, как компании реализуют это требование. Большинство политик безопасности объявляют таск-трекер единственным источником правды. Регламент предполагает жесткий последовательный конвейер:
- Менеджер заводит тикет.
- Архитектор согласует архитектуру.
- Разработчик пишет код.
- Тестировщик проверяет сборку в staging.
- Руководитель подписывает согласование.
- Пайплайн развертывает релиз.
Такая схема работает при спокойной разработке по спринтам. Но она мгновенно рушится при авариях, срочных хотфиксах и непрерывной доставке.
Когда сервис лежит, ждать двадцать минут асинхронного согласования в Jira бессмысленно. Инженеры обходят бюрократический заслон, чтобы спасти бизнес. А поскольку регламент не разделяет рядовые релизы и аварийные патчи, команда вынуждена задним числом сочинять фиктивную историю для ежегодной проверки.
Возникает театр комплаенса: задачи описывают уже сделанную работу, согласования ставятся не глядя, а проверка оценивает аккуратность заполнения полей вместо реальной надежности систем.
Замена фиктивных тикетов проверкой кода
Проблема не в том, что инженеры игнорируют таск-трекер. Проблема в том, что регламенты путают Jira с механизмом технического контроля.
Jira — это инструмент учета задач. Реальный контроль находится в Git, контроллерах GitOps и реестрах контейнеров.
Чтобы избавиться от рисования тикетов задним числом, компании переносят сбор доказательств прямо в конвейер CI/CD. Релиз считается легитимным, если он выполняет три программных условия:
- Обязательное независимое ревью: правила защиты веток запрещают слияние в основную ветку без подтверждения от другого инженера.
- Автоматические тесты: пайплайн прогоняет линтеры и тесты безопасности до формирования подписанного манифеста релиза.
- Фиксация аварийного доступа: при экстренном исправлении система автоматически помечает сборку меткой аварийного доступа, отправляет уведомление дежурным и требует обязательного отчета о сбое после закрытия инцидента.
Пример шага в GitHub Actions, проверяющего согласование изменений программно перед подписанием контейнера:
import os
import sys
import requests
from dataclasses import dataclass

@dataclass
class ChangeEvidence:
    commit_sha: str
    pr_number: int
    author: str
    approver: str
    ci_status: str
    is_emergency: bool

def verify_production_change(repo: str, pr_number: int, github_token: str) -> ChangeEvidence:
    headers = {
        "Authorization": f"Bearer {github_token}",
        "Accept": "application/vnd.github.v3+json"
    }

    # 1. Запрос параметров Pull Request
    pr_url = f"https://api.github.com/repos/{repo}/pulls/{pr_number}"
    pr_data = requests.get(pr_url, headers=headers).json()

    author = pr_data["user"]["login"]
    commit_sha = pr_data["merge_commit_sha"]
    labels = [label["name"] for label in pr_data.get("labels", [])]
    is_emergency = "hotfix" in labels or "break-glass" in labels

    # 2. Проверка независимого ревью
    reviews_url = f"https://api.github.com/repos/{repo}/pulls/{pr_number}/reviews"
    reviews = requests.get(reviews_url, headers=headers).json()

    approvers = [
        r["user"]["login"] for r in reviews
        if r["state"] == "APPROVED" and r["user"]["login"] != author
    ]

    if not approvers and not is_emergency:
        print(f"Ошибка: PR #{pr_number} не содержит ревью от другого инженера.", file=sys.stderr)
        sys.exit(1)

    approver = approvers[-1] if approvers else "BREAK_GLASS_SYSTEM"

    # 3. Проверка прохождения автотестов в CI
    status_url = f"https://api.github.com/repos/{repo}/commits/{commit_sha}/status"
    status_data = requests.get(status_url, headers=headers).json()
    ci_status = status_data.get("state", "unknown")

    if ci_status != "success" and not is_emergency:
        print(f"Ошибка: коммит {commit_sha} не прошел тесты в CI.", file=sys.stderr)
        sys.exit(1)

    evidence = ChangeEvidence(
        commit_sha=commit_sha,
        pr_number=pr_number,
        author=author,
        approver=approver,
        ci_status=ci_status,
        is_emergency=is_emergency
    )
    return evidence

if __name__ == "__main__":
    repo_name = os.environ["GITHUB_REPOSITORY"]
    pr_num = int(os.environ["PR_NUMBER"])
    token = os.environ["GITHUB_TOKEN"]

    record = verify_production_change(repo_name, pr_num, token)
    print(f"Аудит пройден: {record.commit_sha[:8]} одобрен {record.approver} (Аварийный: {record.is_emergency})")
Когда эти данные привязываются к контейнеру с помощью Cosign или Sigstore, образ сам несет подтверждение того, кто написал код и кто его проверил.
Что показывать аудитору вместо ссылок на трекер
К началу аудита команда готовит не список ссылок на спешно созданные задачи в Jira, а структурированную выгрузку из Git и CI:
- Каждый релиз в продакшене привязан к хешу коммита.
- Каждый коммит ведет к pull request с подписью рецензента.
- Аварийные релизы имеют явный флаг
break-glassи содержат ссылку на разбор инцидента.
Аудиторы принимают такой формат, потому что он исключает ручную фальсификацию. Скриншот задачи доказывает лишь то, что кто-то напечатал текст в браузере. Подписанный коммит в логе CI доказывает, что проверка сработала внутри программной системы.
Цель контроля изменений — не остановить работу во время аварии, а точно знать, кто и зачем внес правку в систему.
Когда этот след собирает автоматика, вечер пятницы можно потратить на завершение дел и отдых, а не на заполнение фиктивных форм.
Заводит ли ваша команда задачи задним числом перед проверками или вы уже связали сбор доказательств напрямую с конвейером GitOps?