Фантомный инвентарь: активы, которых нет ни в одном списке
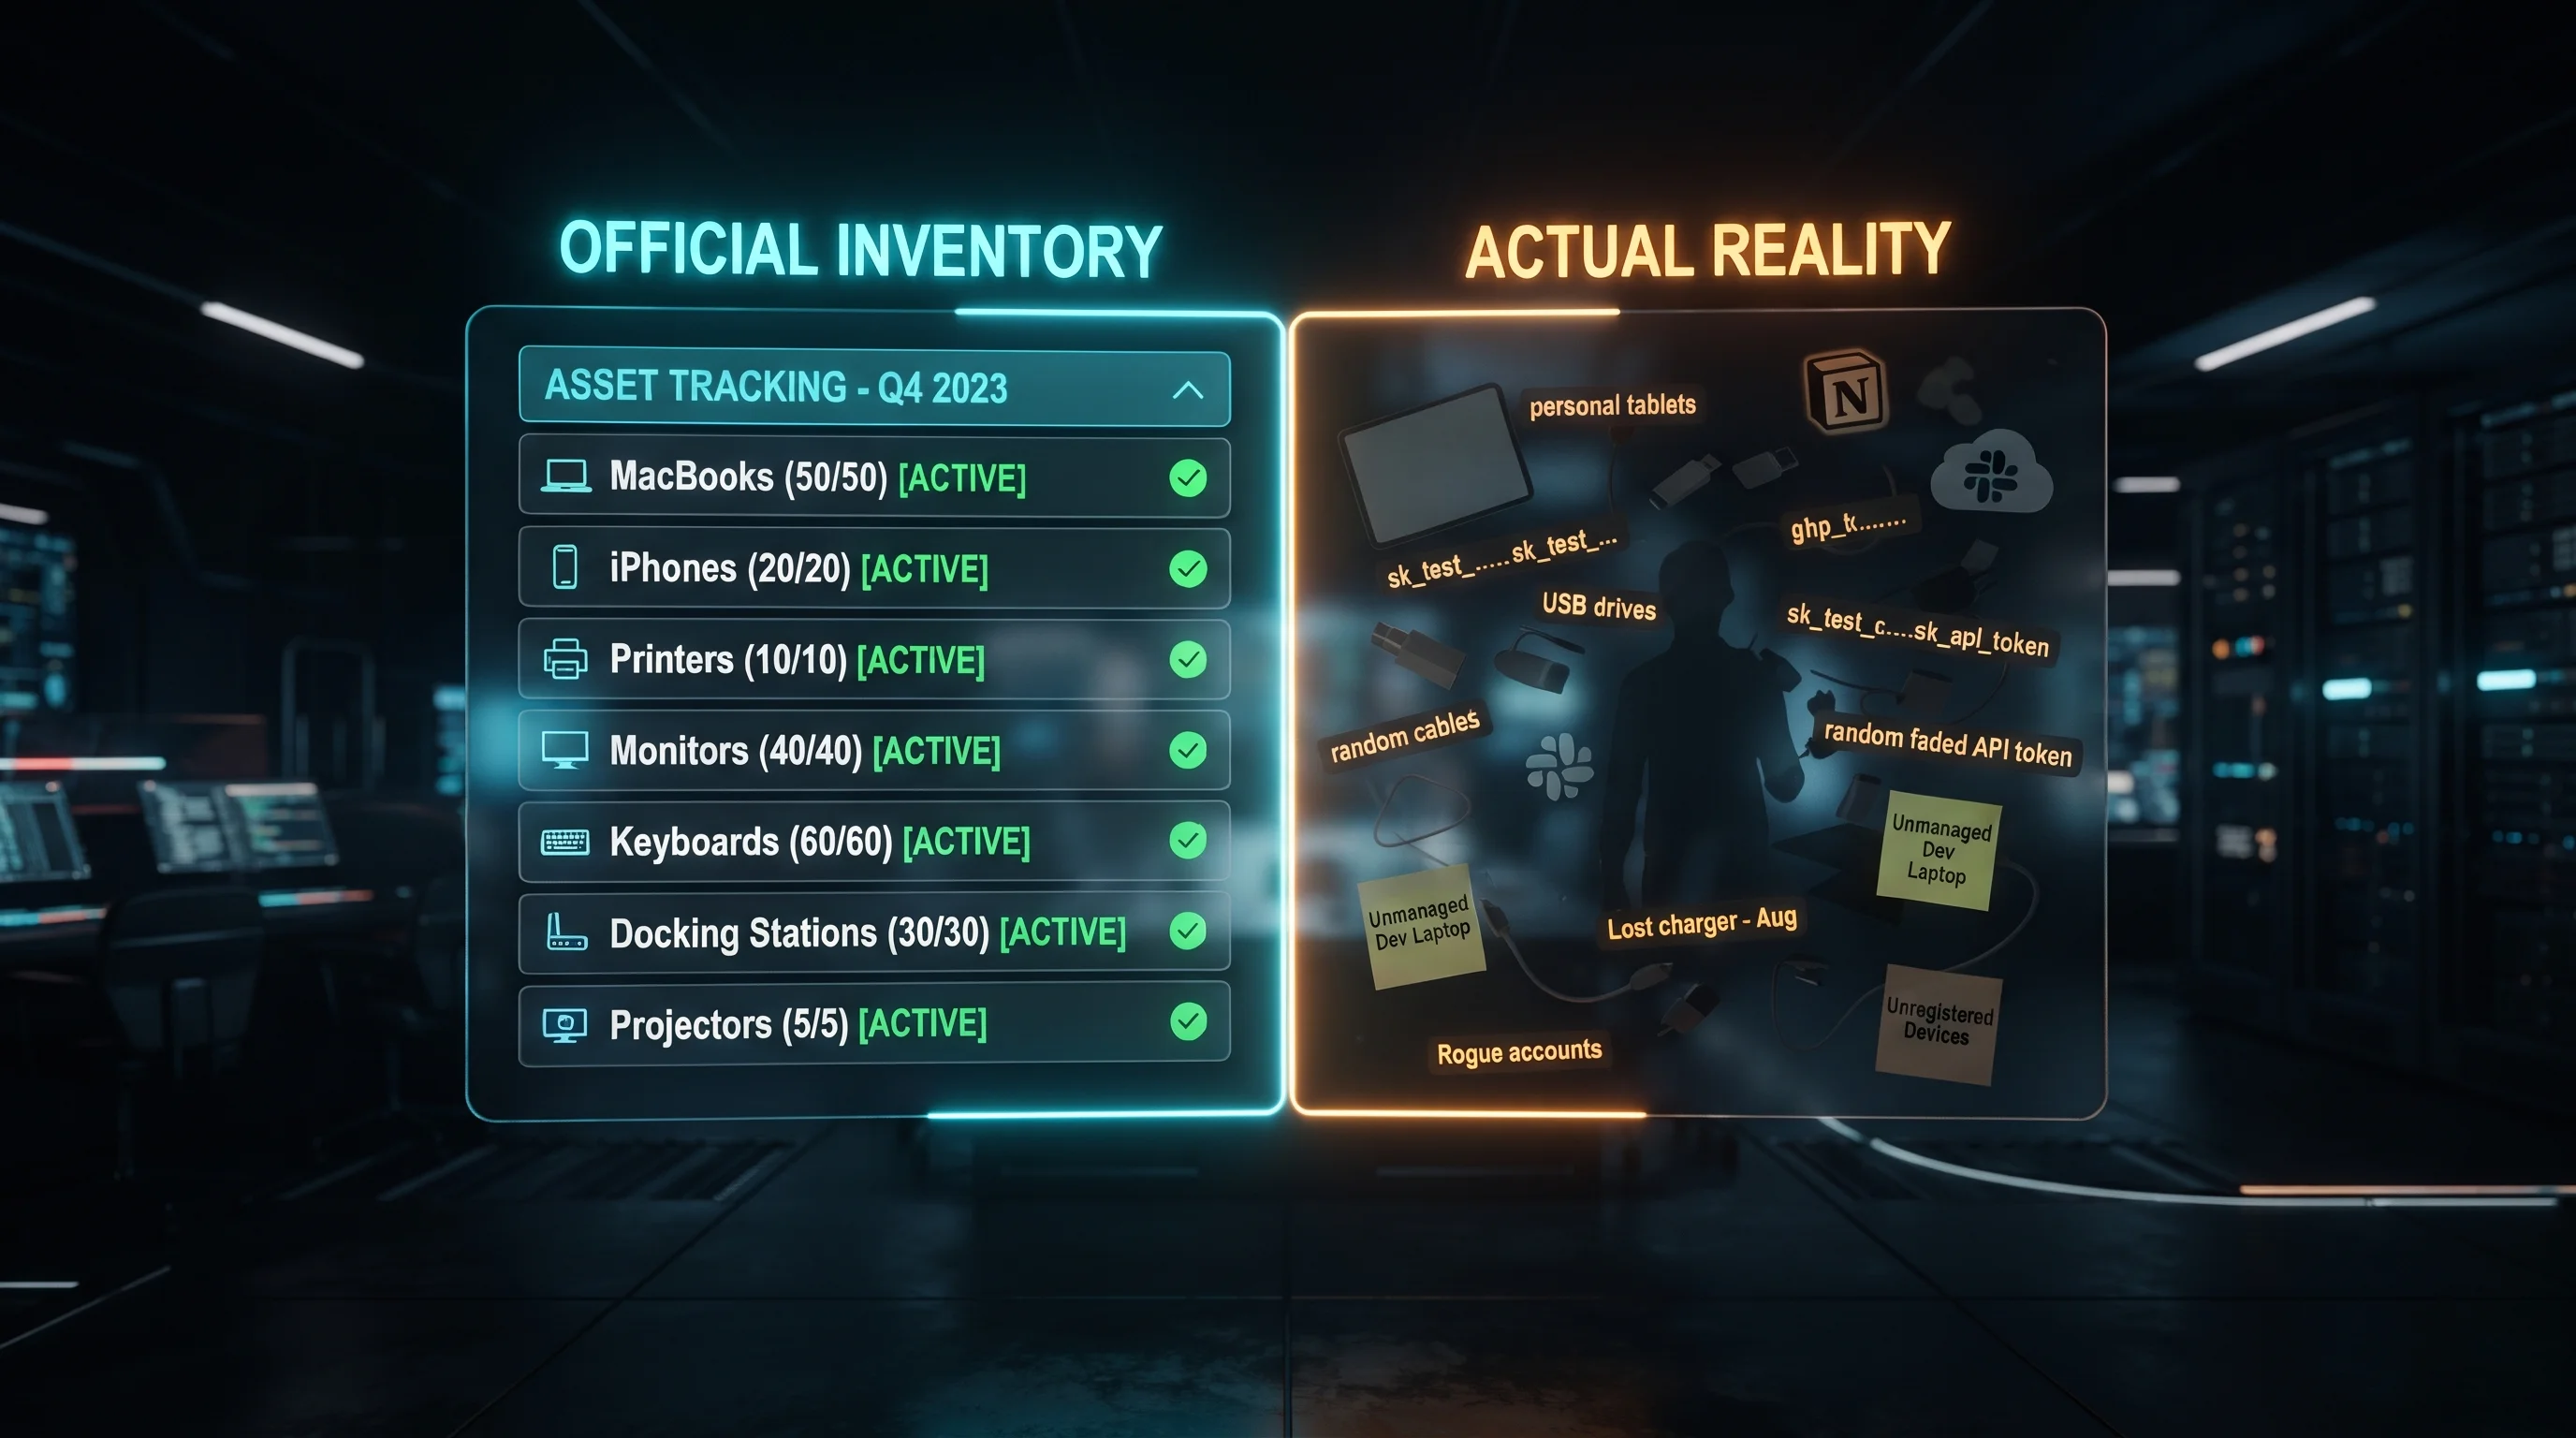
В IT-реестре числится 50 MacBook. Но Ахмед из отдела продаж работает с личного iPad ещё с пандемии — потому что так удобнее. Зара из подрядного маркетингового агентства заходит в Figma с домашнего Windows-ноутбука. А SaaS для бухгалтерии, который финансовый отдел подключил полгода назад, вообще нигде не зафиксирован.
ISO 27001 Контроль 5.9 называется «Инвентаризация информационных активов». Требование простое: знай, что у тебя есть, кто за это отвечает и где это находится.
Реальность в большинстве компаний, которые проходят сертификационный аудит? Таблица проходит проверку. А реальные уязвимости живут именно в том, чего в ней нет.
Таблица, которая проходит аудит
Вот как это работает. Перед аудитом ISO 27001 IT-администратор выгружает из MDM-платформы (Jamf, Intune — неважно) все устройства. Таблица получается чистой: имя устройства, серийный номер, закреплённый пользователь, версия ОС, статус шифрования. Аудитор просматривает. Всё в порядке.
Что MDM не видит: личные устройства. Ноутбуки подрядчиков. SaaS-инструменты, которые тимлиды добавляют без заявки в IT. Расширения браузера, синхронизирующие рабочие данные с личными аккаунтами. API-токены, сгенерированные разработчиком, который уволился восемь месяцев назад.
Официальный реестр — это фотография мебели в гостиной для страховки от пожара. В подвале лежат фейерверки, и никто не подумал об этом упомянуть.
Почему личные устройства — это главная точка риска
Политики BYOD (bring your own device) бывают двух видов: те, что прописаны в документах, и те, что реально применяются.
На практике: команда использует личные телефоны для Slack и рабочей почты, потому что подключиться к MDM — это лишние шаги, которые никто не проконтролировал. Подрядчики — дизайнеры, копирайтеры, команды QA на аутсорсе — работают с личных машин, потому что выдавать корпоративное железо на три месяца «не имеет смысла».
Контроль 5.9 требует, чтобы все активы, обрабатывающие информацию организации, были в реестре. «Информация» — это переписки, файлы Figma, страницы Notion с данными клиентов, экспортированные CSV из дашборда аналитики. Всё.
Если на личном MacBook подрядчика хранится Figma-проект с нереализованными продуктовыми дизайнами, ISO 27001 хочет видеть это устройство в области охвата. Не обязательно в MDM — но задокументированным: с известным владельцем, классификацией данных и соглашением об использовании.
У большинства компаний ничего из этого нет.
Невидимый слой SaaS
Личные устройства хотя бы видны, если поискать. С теневым SaaS сложнее.
Менеджер проекта регистрируется в сервисе учёта времени для команды. Разработчик подключает сторонний API для генерации PDF. Маркетинг добавляет новый аналитический SDK, который начинает отправлять данные о поведении пользователей на американский сервер.
Ни одно из этих решений не проходит через закупочную проверку. Ни одно не появляется в реестре активов. Ни одно не инициирует проверку соглашения о субпроцессоре. При этом все они де-факто обрабатывают данные организации или клиентов.
В документах о сфере охвата написано: «реестр активов полный». Вкладка «Сеть» в браузере на странице оформления заказа говорит иное — двенадцать сторонних доменов, четыре из которых в отделе безопасности никто не слышал.
Что реестр активов должен содержать на самом деле
Контроль 5.9 требует для каждого актива три вещи:
Владелец — конкретный человек, а не команда или отдел. «IT» — не владелец. «Ахмад Халиль, IT-директор» — владелец.
Классификация — какие данные обрабатывает или хранит актив? Публичные, внутренние, конфиденциальные, секретные? От этого зависит, какие меры защиты применяются.
Статус жизненного цикла — активен, выведен из эксплуатации, на закупке, на утилизации? Списанный ноутбук с действующей записью в Azure AD и активным VPN-сертификатом — это активный риск в обёртке закрытого тикета.
Подход с таблицей не работает для SaaS, потому что у SaaS нет серийных номеров. Практическое решение — сервисный каталог: каждый инструмент проходит короткую форму согласования до того, как команда его подключает. Название, владелец, категория данных, статус соответствия требованиям вендора (SOC 2 или аналог), дата продления. Пять полей. Три минуты. Проблема решается до того, как она попала в зону охвата.
Проблема API-токенов
Один тип активов, который программы управления активами почти всегда пропускают: учётные данные и токены.
Когда разработчик генерирует ключ доступа AWS, личный токен GitHub или секретный ключ Stripe для локальной интеграции — этот токен является активом. У него есть доступ к данным, права и жизненный цикл. Если разработчик уволился, токен не аннулируется автоматически. Он просто продолжает работать, пока кто-нибудь не заметит.
ISO 27001 Приложение A Контроль 5.17 отдельно регулирует аутентификационные данные, но реестр активов — это отправная точка. Если токены не числятся как активы, в чеклисте увольнения нет команды их отозвать.
Технический ответ прямолинеен: все долгоживущие токены создаются через сервисные аккаунты (не личные аккаунты разработчиков) и хранятся в менеджере секретов с метаданными владельца и обязательным сроком действия. Infisical, HashiCorp Vault, AWS Secrets Manager с ротацией — всё это делает контроль операционным, а не декларативным.
Что проверяют аудиторы на самом деле
Аудиторы ISO 27001 на Этапе 2 сертификации не просто просматривают таблицу. Они перекрёстно проверяют её.
Они просят: выбери трёх инженеров из команды и покажи все активы, закреплённые за ними. Сверяют список сотрудников из HR с реестром устройств MDM. Спрашивают, что происходит с активами при увольнении — покажи последние три кейса.
Разрыв, который они находят стабильно, — проблема подрядчиков. Штатные сотрудники проходят процедуру увольнения. Подрядчики — часто нет. Их доступ к Figma остаётся активным. Инвайты в GitHub не отзываются. Гостевые страницы в Notion остаются доступными для чтения.
Решение: относиться к жизненному циклу подрядчика так же, как к жизненному циклу сотрудника — не в теории, а в реальном процессе. Выдача доступа привязана к дате начала контракта. Отзыв — к дате окончания. Автоматически, не вручную.
Правильная область охвата для начинающей команды
Если ты стартап, который проходит ISO 27001 впервые, реестр активов не должен охватывать каждое сообщение в Slack. Правильная область охвата — информационные активы внутри границы твоей Системы управления информационной безопасностью (СУИБ).
Определяй эту границу узко и честно. Если область охвата СУИБ ограничена только производственной SaaS-платформой и не включает внутренние инструменты — реестр активов покрывает только производственную среду. Это допустимо: Пункт 4.3 прямо позволяет самостоятельно определять область охвата.
Что недопустимо: определять узкую область охвата, а затем позволять несанкционированным инструментам обрабатывать данные внутри неё. Если СУИБ охватывает персональные данные клиентов, а служба поддержки пересылает клиентские письма через личный email — этот личный аккаунт попадает в область охвата независимо от того, записан ли он в реестре.
Вопрос, на который управление активами заставляет ответить честно: куда на самом деле идут данные?
Прямо сейчас где-то есть подрядчик с активным доступом к производственной системе внутри вашей СУИБ — и его устройство не числится ни в одном списке IT-отдела. В реестре написано: всё чисто. Но окно открыто с марта.
Какой самый неожиданный разрыв между тем, что значилось в реестре активов, и тем, где на самом деле обрабатывались чувствительные данные, вы находили в своей практике?